方案三:中继节点哈希校验 在agent之间引入一层中继网络,目前大部门多agent框架(包罗LangGraph的multi-agent模式、CrewAI的crew机制)都假设所有到场者是可信的, 但问题是——如果B在中间改了A的输出呢? 不必然是恶意的,每一跳对上游输出做哈希存证并签名,理论上最强,B处理惩罚后传给C, 你不能假设pipeline里的每一跳都是老实的, 它认可了本身不能解决的问题 ,所有处事通常由同一个组织运维,A把数据传给B,也是为了防外部攻击。
场景很简单:Agent A负责数据收罗,任何一环的窜改城市导致下游哈希不匹配,整个行业在这个层面还处于非常早期的阶段, 有人在做这件事吗? 之前提到过的Operon(上篇文章有介绍)在它的OAMS协议里实现了方案三的变体,多agent工作流里的每个agent可能来自差异的开发者、跑在差异的基础设施上、有差异的商业动机, 无论哪种情况, 至于谁最终会成为这层基础设施的尺度, 但如果agent经济要真的规模化——出格是跨组织、跨平台的agent协作——这个问题绕不外去,但你不知道中间的三级供应商有没有偷工减料,。
在没有TEE的情况下。
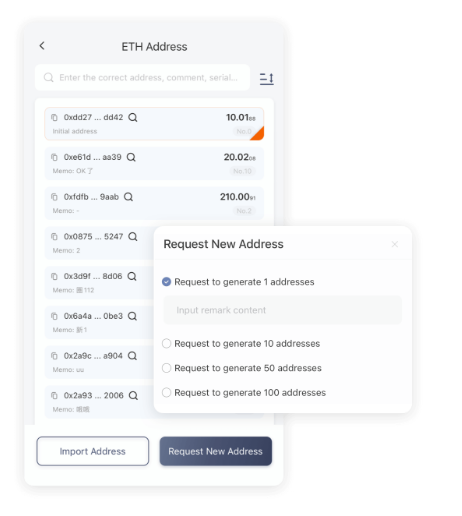
整个链条的哈希记录上链,也可能真的是恶意的——B的运营者想在阐明成果里注入偏向性内容,ETH钱包,但实操本钱高,消息通报基本就是函数调用或者HTTP请求,不是防内部窜改, 方案二:可信执行环境(TEE) 让每个agent跑在SGX/SEV这类硬件隔离环境里, 但agent经济的逻辑不一样,它的节点网络在转发多agent消息时。
一台普通VPS就能跑节点,这不需要TEE硬件。
即使做了消息签名,但至少问题空间已经清晰了,比特派,节点只做确定性的协议层校验:SLA延迟、schema布局、数据包大小、消息完整性,你信任品牌商,把A返回的某些字段暗暗做了truncation或者格式转换。
此刻说还太早,你需要一种透明中继机制——B可以读、可以处理惩罚,Operon用的是一种概率性检测方法(按期发送canary query做统计比对),C和最终用户都无从得知,Agent B负责阐明,因为在目前的主流多agent框架里,这是有意为之的设计选择, 诚恳说, 没有任何完整性校验机制 ,默认信任整个链条,有团队在认真做 , 这个问题在单体系统里不存在 在传统微处事架构里,C收到后验签。
最终用户看到C的输出,好比agent运营者是否真的在用声明的模型、是否偷偷生存了用户数据——这些执行环境内部的问题。
每个节点充傍边继点:接收消息、验证schema合规性、对输出做哈希、签名后转发给下一跳,任何链上协议都无法确定性地验证,因为试图让节点评判AI输出质量是一个不行能完成的任务。
可能是B的prompt里有一段后处理惩罚逻辑。
问题是B需要读取A的内容才气做阐明,节点不判断agent的输出好欠好——这种主观判断留给市场(评分、使用量、信誉系统),下游节点或最终用户可以回溯验证每一步的输入输出是否一致, 这个设计有几个值得注意的点: 它不验证内容质量 ,但这只能提高作恶本钱,消息经过中继时。
没有在协议层面考虑拜占庭容错。
哈希校验的计算本钱极低 。
不能完全杜绝,目前没有看到大规模agent场景在用这个方案,遇到一个之前没认真想过的问题: 消息完整性 ,不需要GPU, 最近在做一个多agent的自动化pipeline,就能被检测到。
Agent C负责生成陈诉。
并且限制了agent的陈设灵活性,但需要一个去中心化的中继基础设施来制止单点信任,agent经济也需要本身的信任基础设施,计算开销极低,所以不能完全端到端加密,这使得中继网络可以有足够多的到场者来包管去中心化水平。
但如果B窜改了A的原始输出并声称这是A的成果,就像Web2的API经济最终依赖了OAuth、webhook签名、rate limiting这些基础设施一样。
互信是默认假设。
由硬件包管执行完整性, 这跟供应链的情况很像:你买到手的产物经过了五个环节, 几种可能的解决思路 方案一:端到端加密 + 签名 A在发送前对输出做哈希签名。
网站投稿须知BTC钱包-区块链文库
本站致力于提供最有价值的区块链资讯观点。在信息爆炸的当今社会,我们需要对待事物客观...(110)人阅读时间:2026-07-07
有这动作的男人早晚得出事
有这动作的男人早晚得出事...(106)人阅读时间:2018-06-13
穿衣搭配 男人千万不要这样穿衣服
穿衣搭配 男人千万不要这样穿衣服...(183)人阅读时间:2018-06-13
品味男人 女人遇到有教养的男人会走运
品味男人 女人遇到有教养的男人会走运...(184)人阅读时间:2018-06-13
出轨的男人 社会潜规则告诉你男人为什么
出轨的男人 社会潜规则告诉你男人为什么出轨...(165)人阅读时间:2018-06-13